Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **

Ähnliche Suchbegriffe für - Authentifizierung
Top-Angebote
Produkte zum Begriff - Authentifizierung:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
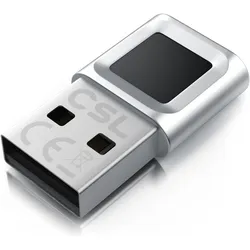
CSL Fingerabdrucksensor, Windows 11, bis zu 10 IDs, biometrische Authentifizierung, Plug & Play, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V3 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle, sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und erkennt Fingerabdrücke präzise aus jedem Winkel, was eine benutzerfreundliche Erfahrung gewährleistet. Die Plug-and-Play-Funktion ermöglicht eine unkomplizierte Einrichtung, sodass der Sensor sofort einsatzbereit ist. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät ideal für den Einsatz im Büro oder zu Hause. Das kompakte und elegante Design aus silbernem Aluminium fügt sich harmonisch in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung ohne Passwort - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung für sofortige Nutzung - Kompaktes Design aus silbernem Aluminium, ideal für verschiedene Einsatzorte.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
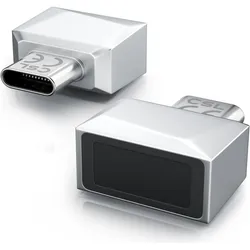
CSL Fingerabdrucksensor, Plug and Play, bis zu 10 IDs, biometrische Authentifizierung, Windows 11, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V4 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle und sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und gewährleistet eine präzise Erkennung von Fingerabdrücken aus jedem Winkel, was die Benutzerfreundlichkeit erheblich steigert. Die Plug-and-Play-Funktionalität sorgt dafür, dass der Sensor sofort einsatzbereit ist, was ihn ideal für den täglichen Gebrauch im Büro oder zu Hause macht. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät sowohl für Einzelpersonen als auch für mehrere Benutzer. Das kompakte und elegante Design aus silbernem Aluminium fügt sich nahtlos in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung - Kompaktes Design aus silbernem Aluminium.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
-
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **

Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
Was ist LDAP Authentifizierung?
Was ist LDAP Authentifizierung? **
Top-Angebote
Produkte zum Begriff - Authentifizierung:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Sachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
-
Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
-
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **
Ähnliche Suchbegriffe für - Authentifizierung
-
CSL Fingerabdrucksensor, Windows 11, bis zu 10 IDs, biometrische Authentifizierung, Plug & Play, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V3 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle, sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und erkennt Fingerabdrücke präzise aus jedem Winkel, was eine benutzerfreundliche Erfahrung gewährleistet. Die Plug-and-Play-Funktion ermöglicht eine unkomplizierte Einrichtung, sodass der Sensor sofort einsatzbereit ist. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät ideal für den Einsatz im Büro oder zu Hause. Das kompakte und elegante Design aus silbernem Aluminium fügt sich harmonisch in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung ohne Passwort - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung für sofortige Nutzung - Kompaktes Design aus silbernem Aluminium, ideal für verschiedene Einsatzorte.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CSL Fingerabdrucksensor, Plug and Play, bis zu 10 IDs, biometrische Authentifizierung, Windows 11, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V4 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle und sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und gewährleistet eine präzise Erkennung von Fingerabdrücken aus jedem Winkel, was die Benutzerfreundlichkeit erheblich steigert. Die Plug-and-Play-Funktionalität sorgt dafür, dass der Sensor sofort einsatzbereit ist, was ihn ideal für den täglichen Gebrauch im Büro oder zu Hause macht. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät sowohl für Einzelpersonen als auch für mehrere Benutzer. Das kompakte und elegante Design aus silbernem Aluminium fügt sich nahtlos in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung - Kompaktes Design aus silbernem Aluminium.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Mensch & Hund: Durch Verantwortung Liebe und Sicherheit schenken - José Arce, Audio, 9788728446041Mensch & Hund: Durch Verantwortung Liebe Und Sicherheit Schenken Von José Arce, Saga Egmont, 978-87-28-44604-1, Sprecher: Uwe Thoma, Sprache: Deutsch17,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch der Prozessoptimierung, Fachbücher von Mark ReuberHandbuch der Prozessoptimierung Die richtigen Werkzeuge auswählen und zielsicher einsetzen Prozessoptimierungen dienen zur Realisierung wirtschaftlicher und humaner Unternehmensziele. In diesem Handbuch stehen produzierende Unternehmen mit den Ebenen Unternehmensführung, indirekter Bereich, Fabrik, Produktionsbereich und Arbeitsplatz im Fokus. Anwender des Handbuchs sind produktionsnahe Fach- und Führungskräfte aus dem Bereich der Prozessoptimierung sowie Studierende des Ingenieur-, Wirtschaftsingenieurwesens und der Betriebswirtschaftslehre mit den Schwerpunkten Produktionswirtschaft oder Produktionslogistik. Sie können mit einer nachvollziehbaren Systematik, ausgehend von typischen externen und internen Herausforderungen an produzierende Unternehmen und ableitbaren Zielen, geeignete Analyse- und Gestaltungsmethoden auswählen und anwenden. Die 34 erprobten Methoden sind anhand von Praxisbeispielen ausführlich beschrieben. In vier Fallstudien – umfangreichere Optimierungsprojekte – wird gezeigt, wie die Methoden kombiniert eingesetzt werden können.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **
-
Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
-
Was ist LDAP Authentifizierung?
Was ist LDAP Authentifizierung? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.